
Los errores que exponen tu tarjeta al fraude con mayor frecuencia no son los más evidentes: son los que se cometen por desconocimiento técnico o por dejar configuraciones de seguridad sin activar. En México, la Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (CONDUSEF) registra miles de reclamaciones anuales por cargos no reconocidos, y una parte significativa tiene origen en hábitos cotidianos que cualquier persona puede corregir.
A lo largo de este artículo encontrarás los errores más comunes agrupados en tres categorías: físicos, digitales y de configuración de cuenta. Cada uno incluye una explicación del mecanismo que lo hace peligroso y una acción concreta para reducir la exposición, de modo que puedas entender la lógica del fraude y no solo la regla a seguir.
Errores físicos que exponen tu tarjeta al fraude en puntos de venta
Antes de que cualquier dato viaje por internet, la tarjeta ya puede estar en riesgo en el mundo físico. Estos tres errores ocurren en cajeros, terminales y puntos de pago presenciales.
Usar la banda magnética cuando hay chip disponible
La banda magnética almacena datos estáticos: el número de tarjeta, la fecha de vencimiento y un código de servicio que no cambia entre transacciones. Cualquier lector con acceso a la banda puede copiar esa información y replicarla en otro soporte.
El chip EMV funciona de forma diferente: genera un criptograma único por cada transacción, lo que hace que los datos capturados en una operación no sirvan para nada en la siguiente. Clonar un chip es técnicamente inviable con los métodos que se usan para clonar bandas magnéticas.
El error concreto es permitir que el comercio o cajero procese el pago por banda cuando la tarjeta tiene chip. Si el lector lo solicita, pide que lo intenten por chip o busca una terminal compatible.
No detectar dispositivos de skimming en cajeros y terminales
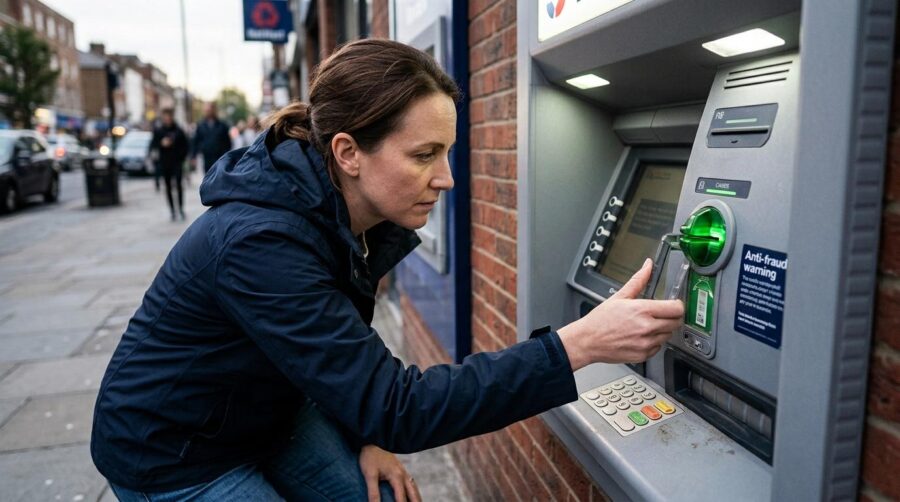
El skimming consiste en colocar un dispositivo superpuesto sobre el lector de la terminal o cajero, que captura los datos de la banda magnética sin que la persona lo note. Una variante más reciente, el shimming, usa una lámina delgada insertada dentro del lector de chip para interceptar datos en lectores sin protección física actualizada.
Las señales visuales que conviene revisar antes de insertar la tarjeta incluyen: lectores que se mueven o se sienten flojos, cámaras pequeñas colocadas sobre el teclado numérico y teclados con un grosor inusual respecto al cuerpo del cajero. Si algo parece fuera de lugar, usar otro cajero es la decisión más prudente.
Ignorar el riesgo de las lecturas NFC a distancia
Las tarjetas con tecnología NFC (contactless) pueden ser leídas por lectores portátiles a pocos centímetros de distancia sin que la persona lo advierta. En espacios concurridos como el metro o el transporte público, este tipo de lectura no autorizada es técnicamente posible.
El error es transportar la tarjeta en bolsas o carteras sin ninguna protección cuando se transita por zonas de alta densidad. Una funda con bloqueo RFID bloquea las señales de radiofrecuencia y evita que un lector externo active la tarjeta sin contacto directo.
Fallas al hacer compras en línea que abren la puerta al fraude
El entorno digital multiplica los puntos de exposición. Estos errores ocurren antes, durante y después de una compra en línea, y muchas veces la persona no sabe que los está cometiendo.
Los tres errores más críticos en compras digitales comparten un denominador: dejan datos de la tarjeta accesibles a terceros sin que haya una capa de verificación que los proteja.
- Comprar en sitios sin certificación PCI DSS ni protocolo TLS. El estándar PCI DSS establece los requisitos de seguridad que deben cumplir los sitios que procesan datos de tarjetas. El protocolo TLS 1.2 o superior cifra la comunicación entre el navegador y el servidor, de modo que los datos no viajen en texto plano. El error es ingresar el número de tarjeta en sitios que no muestran HTTPS en la barra del navegador o cuya URL no corresponde al comercio oficial. Verificar el candado en el navegador y confirmar que la dirección web sea exacta (sin letras cambiadas ni dominios alternativos) reduce este riesgo de forma notable.
- Depender del CVV estático impreso en el plástico. El CVV impreso en la tarjeta es un dato fijo: si alguien lo obtiene, puede reutilizarlo en cualquier compra en línea indefinidamente. El CVV dinámico, generado desde la app bancaria, expira en minutos (entre 3 y 10, según la institución) y anula la utilidad del dato robado. Este es el diferencial técnico más relevante para compras en línea: incluso si los datos son interceptados, el código ya no sirve cuando se intenta usar.
- Guardar los datos de la tarjeta en comercios sin verificar su seguridad. Autorizar a un sitio a «recordar» la tarjeta implica que sus servidores almacenan el número de 16 dígitos (PAN). Si ese comercio sufre una filtración de base de datos y no cuenta con encriptación robusta, los datos quedan expuestos. El error es aceptar esa opción sin revisar la política de seguridad del sitio.
Los tres errores se potencian entre sí: un sitio sin HTTPS que guarda el CVV estático y almacena el PAN sin encriptación es la tormenta perfecta para un fraude sin que la persona tenga que perder la tarjeta física.
Omisiones de configuración que amplifican el daño si tu tarjeta es comprometida
Algunos errores no ocurren en el momento del pago, sino antes: en la configuración de la cuenta. Estas omisiones no generan el fraude, pero determinan cuánto daño puede causar si ocurre.
Los siguientes tres ajustes actúan como red de contención y, en muchos casos, pueden hacer la diferencia entre un cargo aislado y una cuenta vaciada.
- No activar la autenticación 3D Secure. Este protocolo añade un paso de verificación de identidad antes de autorizar una compra en línea: puede ser un código OTP enviado por SMS o una validación dentro de la app bancaria. Protocolos como Mastercard ID Check son implementaciones de este estándar. El error es comprar en sitios que no lo exigen o desactivarlo por comodidad, ya que elimina esa capa de confirmación que impide que un tercero complete una transacción con los datos robados.
- Tener desactivado el geobloqueo cuando no se viaja al extranjero. El geobloqueo restringe las transacciones según la ubicación registrada del dispositivo y la IP. Mantenerlo desactivado cuando no hay viaje planeado deja abierta una ventana para transacciones fraudulentas desde otros países, que de otro modo serían rechazadas de forma automática.
- No establecer límites de transacción en la app bancaria. Sin un tope configurado, un fraude puede vaciar la cuenta antes de que llegue la primera notificación. Los límites diarios o por operación actúan como techo: incluso si la tarjeta es comprometida, el daño queda acotado. La mayoría de apps bancarias en México permiten ajustar estos límites desde la sección de seguridad.
Revisar estas tres configuraciones toma pocos minutos y no afecta el uso cotidiano de la tarjeta. Son ajustes que se hacen una vez y trabajan en segundo plano cada vez que se realiza una transacción.
Hábitos digitales que facilitan el fraude con tarjeta sin que lo notes
Más allá de los errores técnicos, hay hábitos del día a día que abren vulnerabilidades que los atacantes saben aprovechar. Estos tres son los que con mayor frecuencia se subestiman:
- Compartir imágenes del plástico o capturas con datos visibles. Los primeros 6 a 8 dígitos de una tarjeta forman el BIN (Bank Identification Number), que identifica el banco emisor y el tipo de tarjeta. Con esa información, los atacantes pueden ejecutar ataques de fuerza bruta para descifrar el resto de los dígitos y construir un número válido. Nunca conviene fotografiar la tarjeta ni compartir capturas donde aparezcan los datos, aunque sea parcialmente.
- Usar redes Wi-Fi públicas para transacciones financieras. En una red abierta sin cifrado, cualquier persona conectada a la misma red puede interceptar el tráfico de datos mediante un ataque conocido como man-in-the-middle. El atacante se posiciona entre el dispositivo y el servidor, captura los paquetes de información y puede extraer datos de la sesión. Reservar las transacciones financieras para redes privadas o datos móviles elimina este vector de ataque.
- No activar notificaciones en tiempo real. Sin alertas inmediatas, un fraude puede acumularse durante horas antes de ser detectado. Cada transacción no autorizada que pasa sin notificación es tiempo adicional que el atacante tiene para seguir operando. Activar las notificaciones push para cada cargo, sin importar el monto, permite detectar el primer movimiento sospechoso antes de que escale.
Cuando estos tres hábitos coexisten, el riesgo se multiplica: una tarjeta fotografiada, usada en Wi-Fi pública y sin alertas activas es un objetivo con muy pocas barreras de protección.
Qué hacer si detectas un error que expuso tu tarjeta al fraude
Identificar el error es el primer paso; actuar con agilidad es lo que determina el resultado. Estos pasos deben seguirse en orden:
- Bloquea la tarjeta desde la app bancaria de inmediato. Es la acción más rápida y detiene nuevas transacciones en segundos, sin necesidad de esperar en línea. Por ejemplo, la app de Mercado Pago permite bloquear la tarjeta desde la sección de seguridad en pocos toques.
- Revisa los últimos movimientos e identifica el primer cargo no reconocido. Esto permite establecer desde cuándo ocurrió la exposición y qué datos pudieron verse comprometidos.
- Reporta los cargos no reconocidos al banco dentro de las primeras 24 a 48 horas. Las instituciones financieras en México tienen plazos establecidos para reclamaciones; reportar cuanto antes mejora las posibilidades de resolución favorable.
- Solicita una nueva tarjeta con número diferente, no solo el desbloqueo de la misma. Si los datos fueron comprometidos, el número anterior ya no es seguro aunque se reactive.
- Cambia las contraseñas de las cuentas vinculadas a esa tarjeta. Esto incluye el correo electrónico, la app bancaria y cualquier comercio donde la tarjeta estuviera guardada.
- Revisa y activa las configuraciones de seguridad descritas en este artículo antes de usar la nueva tarjeta. El 3D Secure, el geobloqueo y los límites de transacción deben estar activos desde el primer uso.
La velocidad de reacción es el factor que más influye en la recuperación del dinero. Cada hora que pasa sin reportar el fraude es tiempo que el atacante puede seguir usando los datos comprometidos.
Preguntas frecuentes sobre los errores que exponen tu tarjeta al fraude
¿Cómo sé si mi tarjeta fue clonada?
Las señales más comunes son cargos que no reconoces, notificaciones de compras que no realizaste y consumos en ubicaciones donde no estuviste. Revisar el estado de cuenta con regularidad y tener activas las alertas en tiempo real ayuda a detectar el problema antes de que escale. Si hay cargos sospechosos, el primer paso es bloquear la tarjeta desde la app y reportar al banco de inmediato.
¿Es más seguro pagar con tarjeta digital que con la tarjeta física?
La tarjeta digital usa tokenización: en lugar del número real de la tarjeta, transmite un token de un solo uso generado para esa transacción. Aunque alguien intercepte la operación, el dato capturado no tiene valor para ninguna otra compra. Para transacciones en línea, la tarjeta digital con CVV dinámico reduce la exposición del número real de forma significativa.
¿Qué es el CVV dinámico y por qué protege mejor que el CVV impreso?
El CVV dinámico es un código generado por la app bancaria que expira en minutos (entre 3 y 10, según la institución). El CVV impreso en el plástico es estático: si alguien lo obtiene, puede reutilizarlo en cualquier compra en línea sin límite de tiempo. El dinámico anula la utilidad del dato robado porque, para cuando se intente usar, ya habrá expirado.
¿Puedo recuperar el dinero si fui víctima de fraude con tarjeta en México?
En México, la CONDUSEF protege a los usuarios y los bancos están obligados a atender reclamaciones por cargos no reconocidos. El plazo y el resultado de la reclamación dependen de la institución y del tipo de fraude. Reportar dentro de las primeras 24 a 48 horas y contar con evidencia (capturas de pantalla, fechas y montos) mejora las posibilidades de una resolución favorable.
¿El chip EMV garantiza que mi tarjeta no pueda ser clonada?
El chip EMV hace que la clonación tradicional sea inútil, ya que genera un criptograma único por transacción. Sin embargo, si se fuerza el uso de la banda magnética en terminales desactualizadas, la protección del chip no aplica. Además, el shimming puede interceptar datos del chip en lectores sin protección física actualizada, aunque este tipo de ataque es menos frecuente que el skimming convencional.
Si buscas una opción que integre varias de las protecciones descritas en este artículo, la Tarjeta Debit Mastercard® de Mercado Pago incluye funciones como CVV dinámico, bloqueo desde la app y notificaciones en tiempo real por cada movimiento. Revisar qué herramientas de seguridad ofrece tu tarjeta actual, y compararlas con las que existen en el mercado, es un buen punto de partida para cerrar las vulnerabilidades que este artículo describe.
¡Aplican restricciones! Consulta más información sobre productos y promociones en: https://mpago.li/2MdeJDh