
Si alguna vez te preguntaste por qué el código de seguridad de tu tarjeta no cambia nunca, o si existe una alternativa más segura, la respuesta es el CVV dinámico. A lo largo de este artículo encontrarás cómo funciona técnicamente este código, en qué situaciones te protege de verdad y en cuáles no es suficiente por sí solo, cómo se compara con otras capas de seguridad como 3D Secure, y qué pasos seguir para usarlo en tus compras del día a día.
CVV dinámico vs. CVV estático: la diferencia que importa
El CVV estático es el código de tres dígitos que viene impreso en el reverso de tu tarjeta física. Ese número no cambia durante toda la vida del plástico, lo que significa que cualquier persona que lo vea o lo capture tiene acceso indefinido a él.
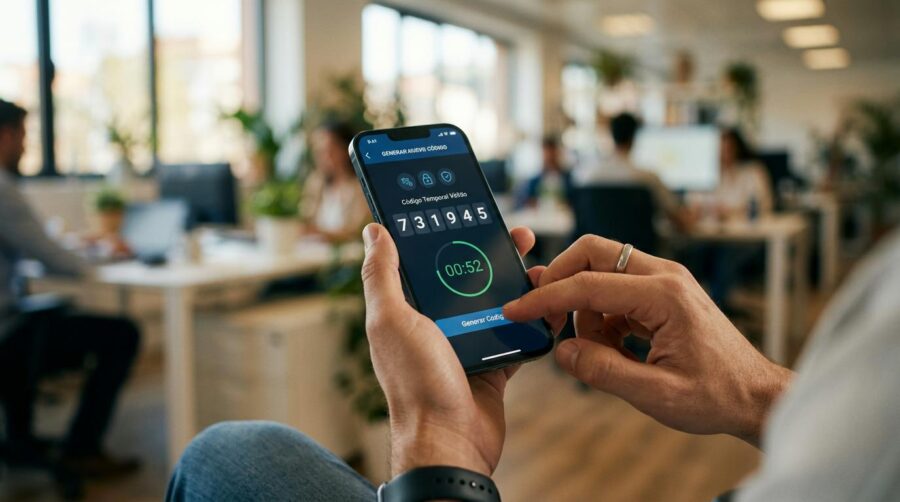
El CVV dinámico, en cambio, vive dentro de la app de tu banco. Se genera en tiempo real cada vez que lo solicitas y tiene una vigencia que va de uno a quince minutos, según la institución.
Las diferencias entre ambos son concretas:
- Ubicación: el estático está impreso en el plástico; el dinámico existe solo en la app.
- Vigencia: el estático dura años; el dinámico caduca en minutos.
- Vulnerabilidad: el estático queda expuesto si alguien fotografía tu tarjeta o si hay una filtración de datos en una tienda en línea.
- Utilidad del robo: con el CVV dinámico, un código interceptado ya no sirve para nada al momento de intentar usarlo.
El modelo estático funcionó bien durante décadas, pero el crecimiento del comercio electrónico cambió las reglas del juego. Las bases de datos de tiendas en línea se convirtieron en blancos atractivos para ataques masivos, y el CVV estático, al no cambiar nunca, pasó a ser un dato tan valioso como el número de la tarjeta misma.
Cómo funciona el CVV dinámico: el mecanismo detrás del código
Entender cómo se genera el CVV dinámico ayuda a comprender por qué es tan difícil de falsificar. Detrás de esos tres dígitos hay dos tecnologías que trabajan juntas.
El protocolo TOTP: por qué el código cambia solo
TOTP (Time-based One-Time Password) es el algoritmo que hace posible el CVV dinámico. Funciona combinando dos elementos: una clave secreta compartida entre tu dispositivo y el servidor del banco, más la hora exacta del momento en que se genera el código.
El resultado es un número único que solo es válido durante una ventana de tiempo muy corta, de entre 30 y 300 segundos según la implementación. Una analogía útil: imagina que el banco y tu app tienen el mismo libro de códigos secretos y siempre abren la misma página al mismo tiempo. Si alguien intercepta el código pero llega tarde, la página ya cambió.
Esto hace que los ataques de carding automatizado, donde bots prueban combinaciones de códigos al azar, sean prácticamente inútiles contra el CVV dinámico.
Tokenización y encriptación: lo que pasa entre tu app y el banco
Cuando realizas una compra en línea, los datos de tu tarjeta no viajan «en crudo» por internet. La tokenización los reemplaza por un identificador único, llamado token, que solo el servidor del banco puede descifrar.
El estándar EMV (desarrollado por Europay, Mastercard y Visa) es el marco de referencia global que regula estos procesos de seguridad transaccional. El CVV dinámico opera como una capa adicional dentro de este ecosistema: no reemplaza a la tokenización, sino que la complementa.
Un ejemplo concreto: si una tienda en línea sufre una filtración de datos, los atacantes podrían obtener el token asociado a tu compra, pero ese token no les sirve para generar transacciones nuevas ni para conocer tu CVV actual.
En qué situaciones el CVV dinámico protege tus compras (y en cuáles no es suficiente)
Esta es la parte que la mayoría de los artículos sobre el tema no aborda con honestidad: el CVV dinámico es una herramienta muy robusta, pero tiene límites reales.
Situaciones donde el CVV dinámico sí te protege:
- Phishing diferido: alguien roba tu código, pero para cuando intenta usarlo, ya expiró.
- Filtraciones de bases de datos: si una tienda en línea es hackeada y los atacantes obtienen tu CVV, ese código ya no tendrá validez.
- Carding automatizado: los bots que prueban combinaciones de códigos no pueden adivinar un número que cambia cada pocos minutos.
- Robo físico de la tarjeta: quien tenga el plástico no podrá hacer compras en línea si no tiene acceso a tu app y a tu autenticación biométrica.
Situaciones donde el CVV dinámico no es suficiente por sí solo:
- Phishing en tiempo real: si ingresas el código en un sitio falso que lo retransmite de forma inmediata a una tienda real, el ataque puede consumar la transacción antes de que el código expire.
- Malware en el dispositivo: si tu teléfono tiene software malicioso instalado, el atacante puede capturar el código en el mismo momento en que lo consultas.
- Ingeniería social: si alguien te convence de compartir el código por teléfono o mensaje, el tiempo de expiración no importa.
El CVV dinámico reduce de forma considerable la superficie de ataque, pero funciona mejor dentro de un conjunto de medidas: autenticación biométrica, notificaciones push en tiempo real y 3D Secure. Ninguna capa por sí sola es infalible.
Cómo usar el CVV dinámico en tus compras del día a día
Varios bancos en México ya ofrecen esta función, entre ellos Banamex, BBVA y Santander. El flujo para usarlo es similar en todos los casos:
- Abre la app de tu banco y autentícate con biometría o PIN.
- Localiza la sección de tu tarjeta digital o la opción de CVV dinámico.
- Copia el código antes de que expire.
- Ingrésalo en el campo CVV durante el proceso de pago en la tienda en línea.
- Completa la compra dentro del tiempo de vigencia del código.
Como es el caso de Mercado Pago, cuya app permite consultar el CVV dinámico de la Tarjeta Debit Mastercard® desde la sección de tarjeta, el proceso toma pocos segundos una vez que te acostumbras al flujo.
Algunos consejos prácticos para aprovechar al máximo esta función:
- No compartas el código con nadie, ni con personal de soporte bancario.
- Ten el código listo antes de iniciar el proceso de pago, no después.
- Si el código caduca a mitad del checkout, vuelve a la app y genera uno nuevo antes de reintentar.
- Verifica siempre que el sitio donde compras tenga HTTPS activo antes de ingresar cualquier dato.
El CVV dinámico dentro del ecosistema de seguridad digital en México
El CVV dinámico no existe de forma aislada. Forma parte de un ecosistema más amplio que incluye varias capas de protección que se complementan entre sí.
3D Secure es una de las más relevantes: es el protocolo que agrega un paso de autenticación adicional al momento del pago, como un código enviado por SMS o una verificación biométrica. Muchos comercios en México ya lo exigen para transacciones por encima de cierto monto.
Las notificaciones push en tiempo real permiten que el titular de la tarjeta detecte de inmediato cualquier cargo no reconocido y lo reporte antes de que el fraude escale. Y las tarjetas virtuales van un paso más allá: son números de tarjeta generados para un solo uso o para un comercio específico, lo que hace que una filtración de datos en ese comercio no comprometa la tarjeta principal.
El contexto en México hace que estas tecnologías sean especialmente relevantes. Según datos de la Condusef, los cargos no reconocidos en compras por internet figuran entre las principales reclamaciones de personas usuarias de tarjetas de crédito y débito en el país. El CVV dinámico es una respuesta concreta a ese problema.
La adopción de estas tecnologías por parte de los bancos mexicanos creció de forma sostenida en los últimos años. Cada vez más tarjetas, tanto de crédito como de débito, incorporan esta función. La tendencia apunta a que el CVV estático quedará reservado para contextos muy específicos, mientras que el dinámico se convierte en el estándar para compras en línea.
Preguntas frecuentes sobre el CVV dinámico
¿El CVV dinámico funciona para compras presenciales en tienda?
No. El CVV, ya sea estático o dinámico, se usa solo en compras donde no se presenta la tarjeta de forma física, es decir, compras en línea o por teléfono. En compras presenciales, la tarjeta utiliza el chip o la tecnología contactless, que tienen sus propios mecanismos de seguridad independientes.
¿Qué pasa si el CVV dinámico caduca antes de terminar mi compra?
La transacción será rechazada si el código ya expiró al momento de procesarse. La solución es volver a la app de tu banco, obtener un nuevo CVV dinámico y retomar el proceso de pago desde el campo donde se ingresa el código.
¿Todos los bancos en México ofrecen CVV dinámico?
No todos, pero la adopción va en aumento. Banamex, BBVA, Santander y Mercado Pago, entre otros, ya cuentan con esta función. Conviene revisar la app de tu banco o contactar a soporte para confirmar si tu tarjeta tiene esta opción disponible.
¿El CVV dinámico reemplaza al CVV impreso en mi tarjeta física?
Depende del banco. Algunos, como Banamex, desactivan el CVV físico mientras el dinámico está activo, de modo que no pueden usarse al mismo tiempo. Otros permiten ambos de forma independiente; al generar el CVV dinámico, ese es el código válido para esa compra específica.
¿Es seguro usar el CVV dinámico en redes de Wi-Fi públicas?
El CVV dinámico está encriptado y su corta vigencia reduce el riesgo de que sea interceptado y usado. Sin embargo, las redes públicas pueden exponer otros datos de la sesión de navegación. Usar una red privada o datos móviles podría reducir ese riesgo adicional de forma significativa.
Si ya tienes acceso a una tarjeta con CVV dinámico, el siguiente paso es asegurarte de combinarlo con las demás capas de seguridad disponibles: activa las notificaciones push, verifica que los sitios donde compras usen 3D Secure y mantén tu app bancaria actualizada. La Tarjeta Debit Mastercard® de Mercado Pago, por ejemplo, permite consultar el CVV dinámico desde la app en la sección de tarjeta digital, lo que la convierte en una opción a considerar dentro del ecosistema de tarjetas digitales disponibles en México.
¡Aplican restricciones! Consulta más información sobre productos y promociones en: https://mpago.li/2MdeJDh